miércoles, 27 de abril de 2016

Instalacion de un servidor vpn en windows 2008 server.


                                          Elegimos quienes se pueden conectar


Indicamos que la realizaremos a través de internet


Aquí configuramos el protocolo TCP para indicar el rango de ips


Rangos de ips


Finalizamos el proceso de instalación


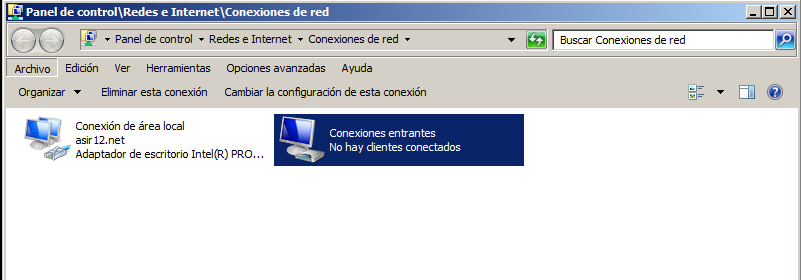
Vemos como se ha creado la conexión vpn


jueves, 21 de abril de 2016


Riesgos potenciales en los servicios de red


TCP/IP es la arquitectura de protocolos que usan los ordenadores para comunicarse en Internet. Emplean puertos de comunicaciones o numeración lógica que se asigna para identificar cada una de las conexiones de red, tanto en el origen como en el destino.

Los servicios de red más habituales tienen asignados los llamados puertos bien conocidos, por ejemplo el 80 para HTTP o web, 21 para FTP, 23 par TELNET, etc.


Los distintos sistemas y sus aplicaciones de red, ofrecen y reciben servicios a través de dichos puertos de comunicaciones. A través de un análisis exhaustivo de los puertos podemos asegurar nuestras redes. Éste análisis se puede realizar desde distintos frentes:

En una máquina local observando qué conexiones y puertos se encuentran abiertos y qué aplicaciones los controlan.

  • El comando netstat permite ver el estado en tiempo real de nuestras conexiones
  • El cortafuegos o firewall personales son una medida de protección frente a ataques externos.

En la administración de red para ver qué puertos y en qué estado se encuentran los de un conjunto de equipos.

  • La aplicación nmap permite el escaneo de puertos, aplicaciones y sistemas operativos, en un rango de direcciones.
  • Los cortafuegos y proxys perimetrales ofrecen protección mediante un filtrado de puertos y conexiones hacia y desde el exterior de una red privada.
Recomendaciones de seguridad en wlan.

Recomendaciones para mejorar la seguridad:

  • Asegurar el punto de acceso,por ser el punto de control de las comunicaciones,cambiar la contraseña y actualizar el firmware.
  • Aumentar la seguridad,usando encriptación wep o wpa/wpa2,cambiando las claves regularmente.
  • Cambiar el SSID y desactivar el broadcasting SSID. Así se deberá conocer el SSID e introducirlo manualmente.
  • Administración y monitorización minuciosa :
           -Desactivar el servidor DHCP y asignar manualmente las ip
           -Activar el filtrado por direcciones MAC.
           -Establecer el numero máximo de dispositivos que pueden conectarse.
           -Analizar periódicamente los usuarios conectados.
  • Desconexión AP cuando no se use.
  • Actualizar el firmware del dispositivo para evitar vulnerabilidades.
Redes Inalambricas

En los últimos años han irrumpido con fuerza las comunicaciones inalambricas,sus principales ventajas son:


  • Brindan conectividad en cualquier lugar.
  • Instalación simple y económica.
  • Se amplían fácilmente,escalabilidad.
Riesgos y limitaciones:

  • Utilizan rangos de radiofrecuencia sin costes de licencia.Estos rangos suelen ser de uso publico por lo que suelen estar saturados y las señales interfieren entre si.
  • Problemas de seguridad.Cualquier equipo con tarjeta de red pude interceptar comunicaciones. 
Para proteger las comunicaciones se han desarrollado técnicas para proteger las transmisiones como la encriptación y la autenticación.
A pesar del deterioro de los materiales los medios de acceso físico son los mas seguros que existen en la actualidad.

Sistemas de seguridad en wlan.

Sistemas de cifrado:
  • Sistema abierto:Sin autenticacion en el control de acceso a la red
  • Wep: Sistema estandar diseñado en la norma básica de redes inalambricas 802.11.Emplea para la encriptacion de los mensajes claves de 13(104bits) o 5(40bits) caracteres.Metodos de autenticación:
                        -Sistema abierto.El cliente no tiene que identificarse.El cliente tendrá que tener la                                 clave wep correcta.
                        -Claves precompartida. Se envía la misma clave de cifrado wep para la                                                   autenticación,verificando y controlando el acceso.

  • Wpa o acceso protegido a wifi:creado para corregir las deficiencias del sistema wep.Se proponen 2 soluciones según el ámbito de aplicación:
                        - Wpa Empresarial:La autenticación es mediante un servidor RADIUS,donde se                                   almacenan las claves y los usuarios.
                        -Wpa Personal:La autenticación se realiza mediante clave precompartida.

Una de las mejoras de WPA sobre WEP es la implementación de TKIP,que cambia claves dinamicamente.
Aportando mayor nivel de seguridad es posible emplear AES,requiere hardware mas potente.
Aunque WPA es mas seguro,uno de los grandes problemas es la compatibilidad y la disponibilidad de las distintas versiones.


miércoles, 20 de abril de 2016


Sistemas de detección de intrusos (IDS)

Un sistema de detección de intrusos o IDS es una herramienta de seguridad que intenta detectar o monitorizar los eventos ocurridos en un determinado sistema informático en busca de intentos de comprometer la seguridad de dicho sistema.

Los IDS buscan patrones previamente definidos que impliquen cualquier tipo de actividad sospechosa o maliciosa sobre nuestra red o host.

Tipos IDS.

  • HIDS (Host IDS): Protegen un único servidor, PC o host. Monitorizan gran cantidad de eventos, analizando actividades con una gran precisión. Recaban información del sistema como ficheros, logs, recursos, etc., para su posterior análisis en busca de posibles incidencias.
  • NIDS (Net IDS): Protege un sistema basado en red. Actúan sobre una red capturando y analizando paquetes de red. Actúan mediante la utilización de un dispositivo de red configurado en modo promiscuo (analizan en tiempo real todos los paquetes que circulan por un segmento de red ).
Arquitectura IDS

  • Fuente de recogida de datos: Pueden ser un log, dispositivo de red o el propio sistema
  • Reglas y filtros sobre los datos y patrones para detectar anomalías de seguridad en el sistema
  • Dispositivo generador de informes y alarmas.
Con respecto a la ubicación del IDS se recomienda disponer uno delante y otro detrás del cortafuegos perimetral de nuestra red, para obtener información exacta de los tipos de ataques que recibe nuestra red .
Amenazas Externas e Internas.

Las amenazas de seguridad causadas por intrusos  pueden originarse tanto de forma interna como externa.


  • Amenaza externa o de acceso remoto: Los atacantes son externos a la red privada o interna de una organización, y logran introducirse desde redes públicas. Los objetivos de los atacantes son servidores y routers accesibles desde el exterior.
  • Amenaza interna o corporativa: Los atacantes acceden sin autorización o pertenecen a la red privada de la organización. De esta forma  comprometen la seguridad y sobre todo la información y servicios.

Para protegernos de las posibles amenazas internas algunas propuestas son:


  1. Realizar un buen diseño de direccionamiento, parcelación y servicios de subredes dentro de nuestra red corporativa. Para ello se emplean distintas técnicas como subnetting, redes locales virtuales o VLAN y creación de zonas desmilitarizadas o DMZ, aislando y evitando que los usuarios puedan acceder directamente en red local.
  2. Políticas de administración de direccionamiento estático para servidores y routers.
  3. Monitorización del tráfico de red y de las asignaciones de direccionamiento dinámico y de sus tablas ARP.
  4. Modificación de configuración de seguridad y, en especial contraseñas por defecto de la administración de servicios.
  5. En redes inalámbricas emplear máximo nivel de seguridad
Tema6.Amenazas y Ataques.

 Las amenazas en comunicaciones podemos dividirlas en 4 grandes grupos:


  • Interrupcion:servicio del sistema o datos se pierden,quedan inutilizados o no disponibles.
  • Interceptación:Un elemento no autorizado consigue acceso a un determinado objeto.
  • Modificación: Además de conseguir acceso, consigue modificar dicho objeto.
  • Fabricación: modificación destinada a conseguir un objeto similar al atacado.

Algunas técnicas de ataque informático en redes son:

  • Ataque de denegación de servicio(DoS): interrupción del servicio a los usuarios legítimos, normalmente provocando la pérdida de la conectividad de la red o sobrecarga del sistema
  • Sniffing: técnica de interceptación. Consiste en rastrear monitorizando el tráfico de una red
  • Man in the middle (MitM): interceptación y modificación de identidad. Un atacante supervisa una comunicación entre dos partes, falsificando las identidades de los extremos.
  • Spoofing: técnica de modificación. Modifica las tablas DNS redirigiendo un nombre de dominio conocido a otra máquina distinta, falsificada y probablemente falsificada

  NOTICIA.

http://unaaldia.hispasec.com/2010/05/aza-raskin-ha-desvelado-un-nuevo-metodo.html


¿Qué tipo de amenaza de las anteriormente vistas supone el Tabnabbing? ¿Como funciona?


Está basado en una técnica que permite modificar el aspecto de una página cuando no tiene el "foco" de la pestaña del navegador.


Un usuario navega hacia la página del atacante, que no tiene por qué simular ningún banco o página de login. Simplemente es una página más equipada con un código JavaScript que hará el "truco". La víctima cambia de pestaña (o de programa, lo importante es que pierda el foco) y sigue con sus visitas cotidianas a otras páginas. Mientras, la web del atacante cambia por completo gracias al JavaScript: el favicon, el título, el cuerpo... todo excepto el dominio, lógicamente. La página ahora podría parecerse a (por ejemplo) la web de login de Gmail. La víctima, vuelve a la pestaña más tarde y piensa que ha caducado su sesión. Introduce su contraseña y ésta viaja hacia el atacante.


¿Qué tipo de precaución podemos tomar ante este tipo de amenaza?


No tener abiertas demasiadas ventanas del navegador, para  controlar los cambios que experimenta nuestro navegador.